安全无忧:皇冠平台如何守护你的数据与隐私
本文深入解析皇冠平台的安全防护体系,从数据加密、权限管理到合规认证,全面解答用户对数据与隐私安全的疑虑,展现平台在安全领域的专业承诺。
安全基石:端到端加密与数据保护机制
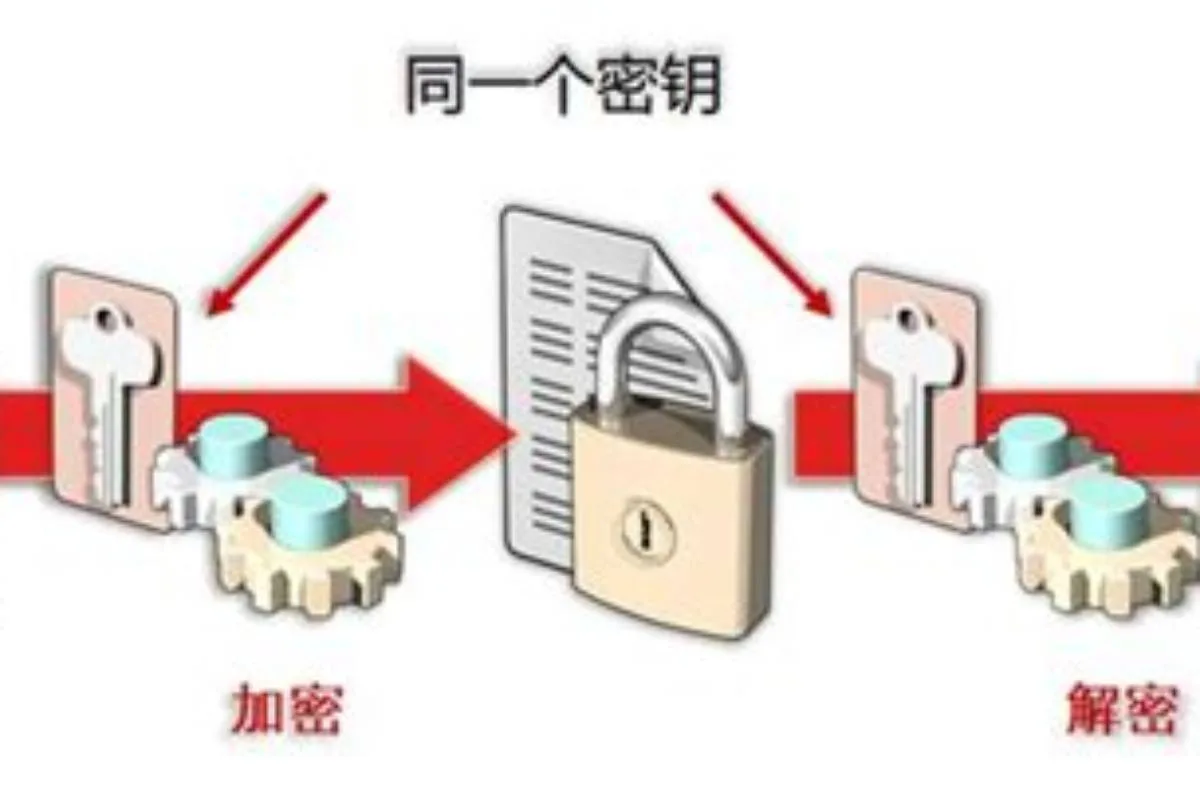
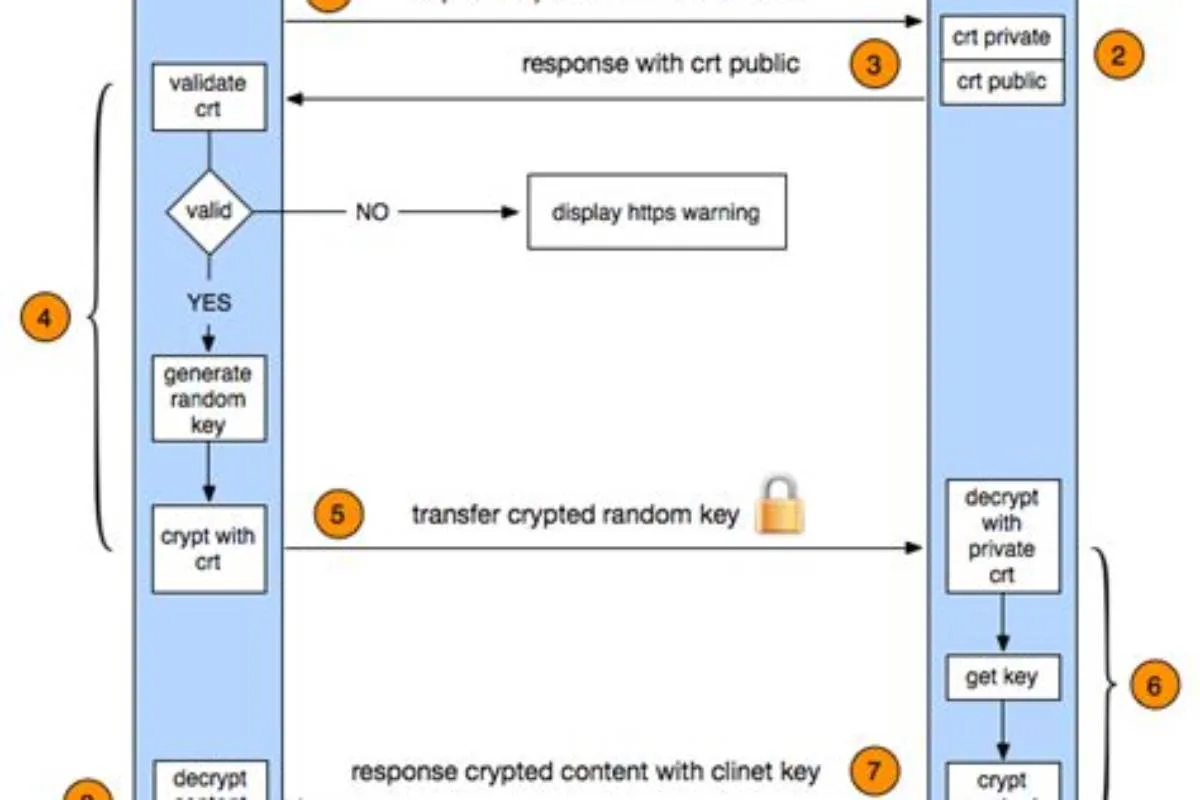
在数字化时代,数据安全是用户选择平台的首要考量。皇冠平台自成立之初便将安全置于核心位置,采用行业领先的端到端加密技术,确保用户数据在传输和存储过程中均受到严密保护。无论是用户上传的文件、团队协作的文档,还是个人账户信息,皇冠平台均通过AES-256位加密算法进行加密,这一标准被全球金融机构和政府机构广泛采用,为用户提供银行级别的安全保障。
除了传输加密,皇冠平台在数据存储层面也构建了多层防护。所有数据被分散存储在多个地理位置的数据中心,并通过冗余备份机制防止数据丢失。即使某个数据中心遭遇不可抗力,用户数据也能从其他节点快速恢复,确保业务连续性。此外,平台定期进行安全审计和渗透测试,模拟黑客攻击以发现潜在漏洞,并及时修补,确保安全防护始终处于最新状态。
权限管理:精细化控制与最小权限原则
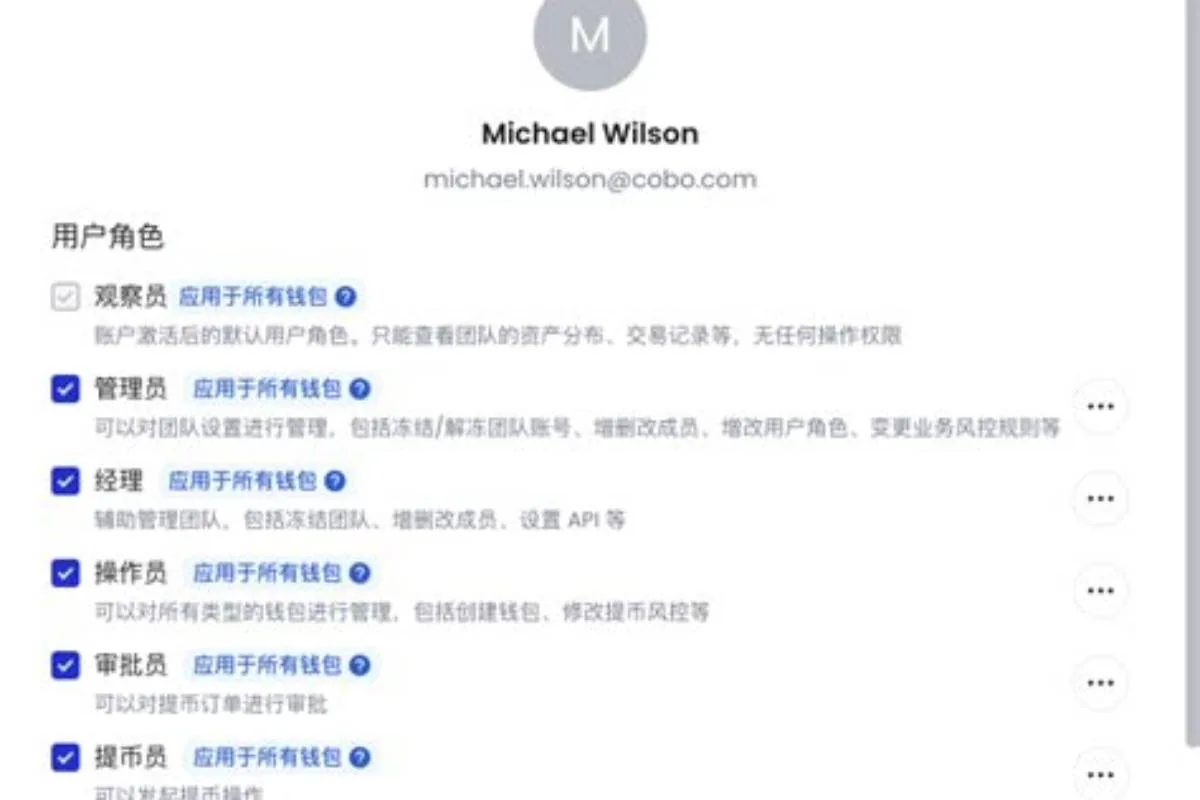
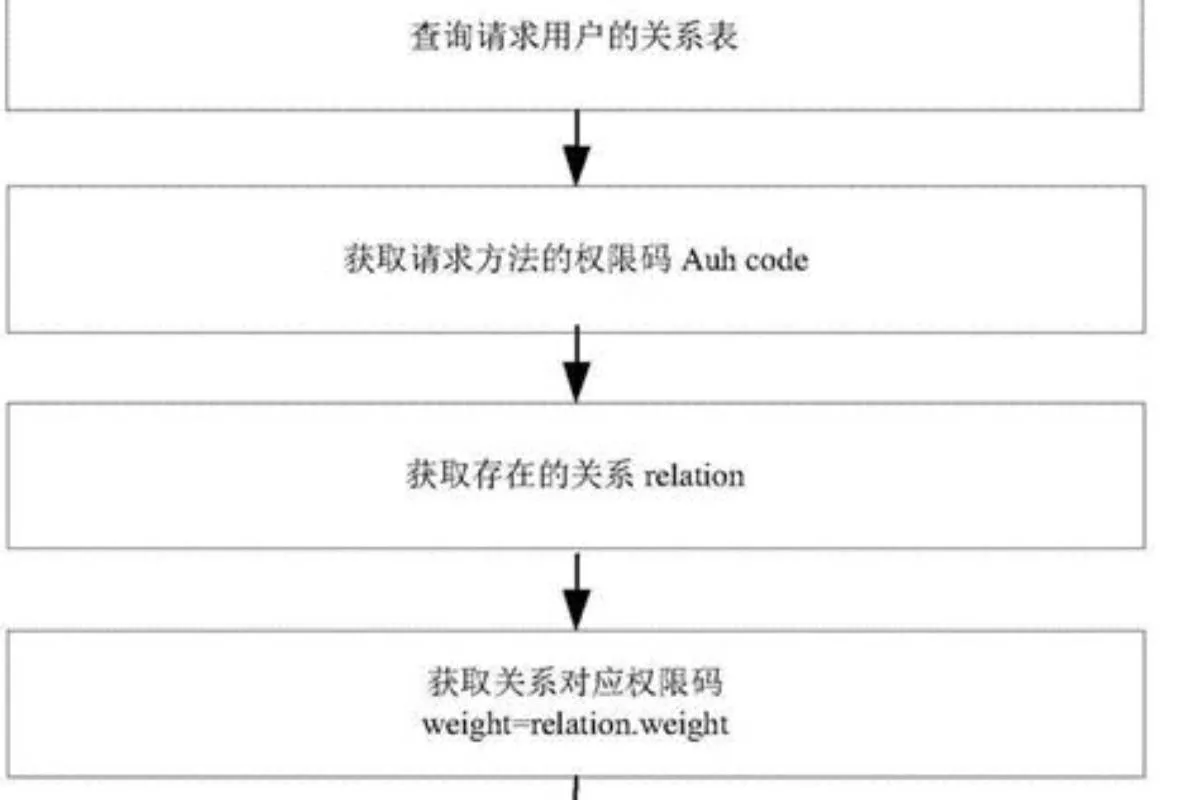
皇冠平台深知,内部威胁往往比外部攻击更具破坏性。因此,平台提供了一套精细化的权限管理系统,允许管理员根据组织架构和岗位职责,为不同用户分配最小必要权限。例如,项目成员仅能访问与其工作相关的文件,而部门主管则拥有审批和监控权限,高层管理者则可查看全局数据报表。这种基于角色的访问控制(RBAC)模型,有效降低了数据泄露的风险。
平台还支持多因素认证(MFA),要求用户在密码之外提供额外的验证信息,如短信验证码或生物识别,确保只有授权人员才能登录账户。同时,皇冠平台提供详细的访问日志,记录每一次登录、文件操作和权限变更,管理员可实时监控异常行为。一旦检测到可疑活动,系统会立即触发警报,并支持一键冻结账户,防止数据进一步泄露。
合规认证:国际标准与行业规范的双重保障
皇冠平台不仅注重技术层面的安全,更致力于满足全球各地的法律法规要求。平台已通过ISO 27001信息安全管理体系认证,这是国际公认的信息安全标准,涵盖组织、流程和技术等多个维度。此外,皇冠平台严格遵循欧盟《通用数据保护条例》(GDPR)和中国的《个人信息保护法》,确保用户数据的收集、处理和存储均符合法律规范。
在行业层面,皇冠平台针对金融、医疗等敏感行业,提供了额外的合规支持。例如,平台支持数据驻留选项,允许企业将数据存储在特定地区,以满足当地监管要求。同时,皇冠平台定期发布透明度报告,公开数据请求和处理情况,增强用户信任。这些举措不仅体现了平台对合规的重视,也为用户提供了法律层面的坚实后盾。
用户信任:透明策略与主动安全服务
信任是平台与用户关系的基石。皇冠平台通过透明的隐私政策,清晰告知用户数据如何被收集、使用和共享,避免任何模糊地带。用户可以在设置中随时查看和导出自己的数据,甚至要求彻底删除,完全掌控个人信息。平台还提供安全中心,内置丰富的安全指南和最佳实践,帮助用户提升自身安全意识。
此外,皇冠平台的安全团队提供7×24小时全天候监控,并设有应急响应机制。一旦发生安全事件,平台会在第一时间通知受影响用户,并提供详细的补救措施。皇冠平台还定期举办安全研讨会和线上直播,与用户分享最新的安全威胁和防护策略。这种主动、开放的安全服务,让用户感受到平台对隐私保护的真诚承诺,从而建立长期信任。
未来展望:持续进化中的安全体系
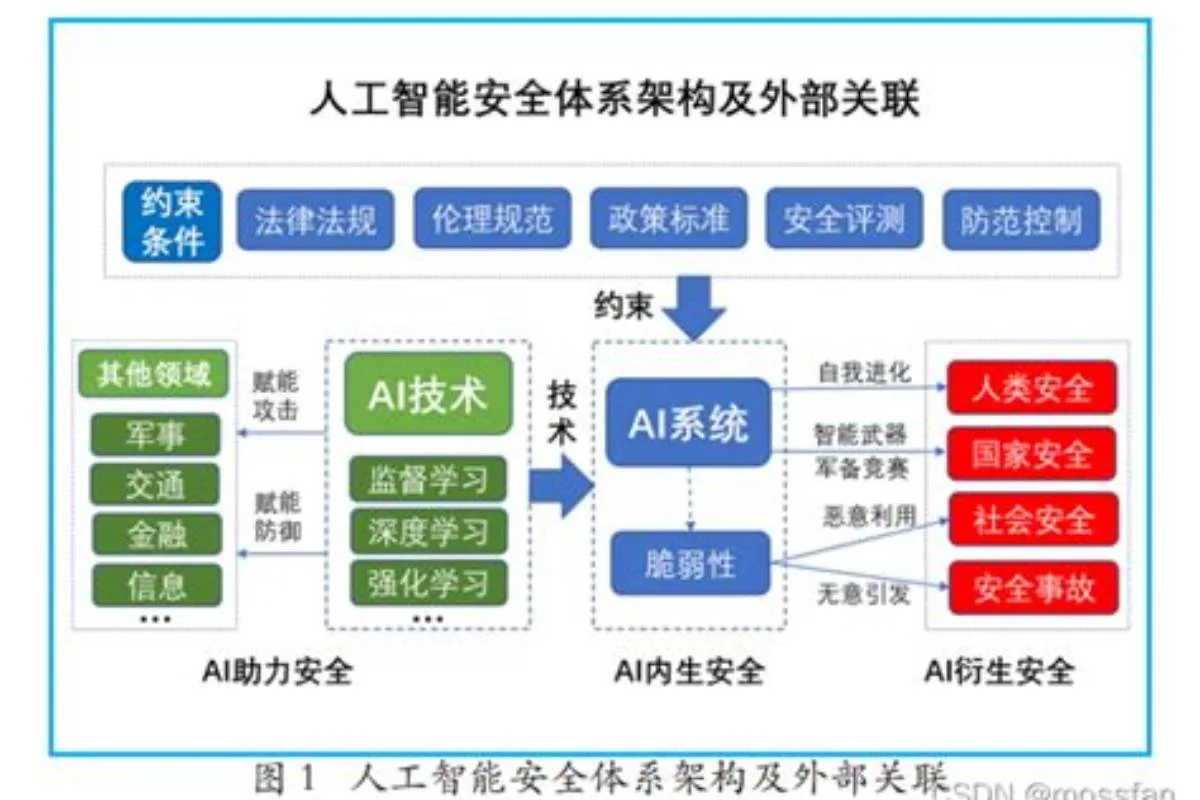
面对日益复杂的网络威胁,皇冠平台从未停止安全技术的创新。目前,平台正在研发基于人工智能的威胁检测系统,通过机器学习算法实时分析用户行为模式,自动识别并阻断异常访问。同时,皇冠平台也在探索量子加密技术的应用,以应对未来量子计算可能带来的安全挑战。
在隐私保护方面,皇冠平台计划引入同态加密技术,允许在加密数据上直接进行计算,而无需解密,从而进一步提升数据处理的隐私性。此外,平台将加强与第三方安全机构的合作,定期开展红蓝对抗演练,确保安全体系始终领先于潜在威胁。皇冠平台相信,只有不断进化的安全体系,才能为用户提供持久无忧的保障。